Domain komponentensystem.de kaufen?
Wir ziehen mit dem Projekt
komponentensystem.de um.
Sind Sie am Kauf der Domain
komponentensystem.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain komponentensystem.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
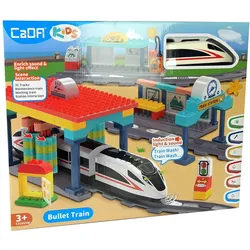
Bausteine Bahnhof CADA 108 ElementeBausteine Bahnhof CADA 108 Elemente Das Set of Blocks ist ein ausgezeichnetes Angebot für alle kreativen Kinder, die 3 Jahre alt sind und leidenschaftlich daran interessiert sind, Spielzeug in Hauptfaktoren zu falten und zu zerlegen. Diese interessante Aktivität wird dazu beitragen, die farbenfrohe Vorstellungskraft eines Kindes zu entwickeln und gleichzeitig seine manuellen und technischen Fähigkeiten sowie seine Klugheit und Heimwerkerfähigkeiten zu verbessern. Darüber hinaus verbessert das Modell zur Selbstmontage das logische Denken und die Geduld des Kindes und bringt es zusätzlich zum Schweigen. Das Blockset enthält 108 Elemente aus sicheren und zertifizierten Materialien. Die Blöcke sind langlebig und sehr einfach zu verbinden. Spezifikation: - Soundeffekte - Möglichkeit des Wiederaufbaus - einfache Möglichkeiten zum Bauen - Lichteffekte Alle im präsentierten Spielzeug enthaltenen Elemente bestehen aus zertifizierten Materialien, die für ein Kind sicher sind. Dieses Set verfügt über ein CE-Zertifikat und ist somit ein ideales Geschenk für Kinder - insbesondere ab 3 Jahren. Es lohnt sich, darauf zu achten, da in der Verpackung viele kleine Artikel enthalten sind.49,37 €*Versand: 9,90 €Sichere Weiterleitung zum Anbieter
-
Chirurgische GrundlagenChirurgische Grundlagen , Lehrbuch zur Aus- und Fortbildung , Staubsauger > Autopflege & Aufbereitung , Auflage: 4., vollständig überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20080924, Produktform: Leinen, Titel der Reihe: ZMK-Heilkunde##, Redaktion: Schwenzer, Norbert~Ehrenfeld, Michael, Auflage: 08004, Auflage/Ausgabe: 4., vollständig überarbeitete und erweiterte Auflage, Abbildungen: 480 Abbildungen, Keyword: CHIRURGIE; KIEFERCHIRURGIE; KIEFERERKRANKUNGEN; MUNDERKRANKUNGEN; ZAHNCHIRURGIE; ZAHNERKRANKUNGEN; ZMK-HEILKUNDE, Fachschema: Chirurgie~Kiefer (anatomisch)~Maxilla~Mund - Mundhöhle - Mundkrankheit~Dentogen~Odontogen~Zahnheilkunde~Zahnmedizin, Fachkategorie: Chirurgie, Warengruppe: HC/Zahnmedizin/Mund- und Kieferheilkunde, Fachkategorie: Zahnheilkunde, Thema: Verstehen, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XII, Seitenanzahl: 395, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Verlag: Thieme, Länge: 277, Breite: 204, Höhe: 25, Gewicht: 1480, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 4690400, Vorgänger EAN: 9783135934037, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Mehrbändigkeit: Bd. 1, Relevanz: 0014, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 7740941,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DIY Blumengarten-Bausteine 148 ElementeBAUBLÖCKE BLUMENGARTEN DIY 148 STÜCK Dream Garden ist ein tolles kreatives Spielzeug, mit dem Kinder ihre eigenen, einzigartigen Blumenarrangements kreieren können. Dank der großen Auswahl an Elementen im Set können die Kleinen Blütenblätter, Stängel, Blätter und Blütenkelche frei kombinieren und so wunderschöne, farbenfrohe Gärten voller verschiedener Pflanzen schaffen. Unendlich viele Kombinationsmöglichkeiten machen jedes Spiel zu einem neuen Abenteuer, das die Fantasie anregt und zum Experimentieren anregt. Das Spielzeug fördert Kreativität, manuelle Fähigkeiten und Hand-Auge-Koordination und lehrt Kinder gleichzeitig, die Farben und Formen verschiedener Blumenarten zu erkennen. Dank der Möglichkeit, Teile frei zu kombinieren und auszutauschen, kann das Kind nicht nur schöne Kompositionen erstellen, sondern auch die Grundlagen der Raumgestaltung erlernen und logisches Denken entwickeln. Das Set besteht aus widerstandsfähigem und langlebigem Material, das für Kinder sicher ist. Alle Elemente verfügen über abgerundete Kanten, was die Verletzungsgefahr ausschließt und ein angenehmes Spiel gewährleistet. Die Farben sind intensiv und lebendig, was die Aufmerksamkeit des Kindes auf sich zieht und es zusätzlich dazu anregt, eigene Gartengestaltungen zu gestalten. Dank des einfachen Auf- und Abbaus kann das Spielzeug sowohl zum eigenständigen Spielen als auch für Gruppenaktivitäten mit Geschwistern oder Eltern verwendet werden. Die Möglichkeit, gemeinsam einen Garten anzulegen, fördert das Lernen zur Zusammenarbeit und zum Austausch von Ideen, was ihn zu einer idealen Wahl für Familienmomente voller Kreativität macht. SPEZIFIKATION: Anzahl der Elemente: 148 Material: Robuster Kunststoff Farben: Lebendige, gesättigte Farben Verpackungsmaße: 40,5 x 28 x 8 cm SET-INHALT: 148 Teile zum Bauen von Blumen und einem Garten Verschiedene Teile: Staubblätter, Blütenblätter, Blütenkelche, Blüten und Blätter11,34 €*Versand: 9,90 €Sichere Weiterleitung zum Anbieter
-
Bausteine Bahnhof CADA 108 ElementeBausteine Bahnhof CADA 108 Elemente Das Set of Blocks ist ein ausgezeichnetes Angebot für alle kreativen Kinder, die 3 Jahre alt sind und leidenschaftlich daran interessiert sind, Spielzeug in Hauptfaktoren zu falten und zu zerlegen. Diese interessante Aktivität wird dazu beitragen, die farbenfrohe Vorstellungskraft eines Kindes zu entwickeln und gleichzeitig seine manuellen und technischen Fähigkeiten sowie seine Klugheit und Heimwerkerfähigkeiten zu verbessern. Darüber hinaus verbessert das Modell zur Selbstmontage das logische Denken und die Geduld des Kindes und bringt es zusätzlich zum Schweigen. Das Blockset enthält 108 Elemente aus sicheren und zertifizierten Materialien. Die Blöcke sind langlebig und sehr einfach zu verbinden. Spezifikation: - Soundeffekte - Möglichkeit des Wiederaufbaus - einfache Möglichkeiten zum Bauen - Lichteffekte Alle im präsentierten Spielzeug enthaltenen Elemente bestehen aus zertifizierten Materialien, die für ein Kind sicher sind. Dieses Set verfügt über ein CE-Zertifikat und ist somit ein ideales Geschenk für Kinder - insbesondere ab 3 Jahren. Es lohnt sich, darauf zu achten, da in der Verpackung viele kleine Artikel enthalten sind.49,37 €*Versand: 9,90 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Chirurgische GrundlagenChirurgische Grundlagen , Lehrbuch zur Aus- und Fortbildung , Staubsauger > Autopflege & Aufbereitung , Auflage: 4., vollständig überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20080924, Produktform: Leinen, Titel der Reihe: ZMK-Heilkunde##, Redaktion: Schwenzer, Norbert~Ehrenfeld, Michael, Auflage: 08004, Auflage/Ausgabe: 4., vollständig überarbeitete und erweiterte Auflage, Abbildungen: 480 Abbildungen, Keyword: CHIRURGIE; KIEFERCHIRURGIE; KIEFERERKRANKUNGEN; MUNDERKRANKUNGEN; ZAHNCHIRURGIE; ZAHNERKRANKUNGEN; ZMK-HEILKUNDE, Fachschema: Chirurgie~Kiefer (anatomisch)~Maxilla~Mund - Mundhöhle - Mundkrankheit~Dentogen~Odontogen~Zahnheilkunde~Zahnmedizin, Fachkategorie: Chirurgie, Warengruppe: HC/Zahnmedizin/Mund- und Kieferheilkunde, Fachkategorie: Zahnheilkunde, Thema: Verstehen, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XII, Seitenanzahl: 395, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Verlag: Thieme, Länge: 277, Breite: 204, Höhe: 25, Gewicht: 1480, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 4690400, Vorgänger EAN: 9783135934037, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Mehrbändigkeit: Bd. 1, Relevanz: 0014, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 7740941,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grundlagen der ErgotherapieGrundlagen der Ergotherapie , Ihr Nachschlagewerk für die Ergotherapie Mit der Übersetzung der 5. Auflage steht das in den Niederlanden verbreitete Standardwerk Grundlagen der Ergotherapie nun endlich auch für den deutschsprachigen Raum zur Verfügung. Die Herausgeberinnen konnten Ergotherapeuten aus Deutschland, Österreich und der Schweiz gewinnen und so auch die aktuelle Entwicklung der Ergotherapie dieser Länder integrieren. Das Betätigen steht als Hauptdomäne der modernen Ergotherapie im Mittelpunkt. Betätigung verleiht dem Leben Bedeutung und fördert die Partizipation. Moderne Ergotherapie ist betätigungsorientiert, klientenzentriert und evidenzbasiert. Ergotherapeuten arbeiten mit Individuen aller Altersklassen sowie mit Gruppen, deren Partizipation durch unterschiedliche Faktoren wie persönliche Beeinträchtigungen und/oder äußere Rahmenbedingungen erschwert ist. Ein Klient kann eine Einzelperson sein, eine Gruppe oder eine ganze Population. Ergotherapie orientiert sich stets an den Zielen der Klienten, deren Ressourcen, deren Umwelt und anderen Faktoren. Dadurch ermöglichen Ergotherapeuten ein selbstbestimmtes Leben in Betätigungsbereichen, die ihren Klieneten wichtig sind. Der erste Teil des Buches bietet Ihnen einen Rückblick, erzählt die Geschichte der Ergotherapie im sozial-gesellschaftlichen und internationalen Kontext und schildert den Weg zur modernen betätigungsorientierten Ergotherapie. Der zweite Teil zeigt die Kernelemente ergotherapeutischen Denkens und Handelns: die zentrale Bedeutung des Klienten, seines Kontextes und das klientenzentrierte Arbeiten in den unterschiedlichen Betätigungsbereichen. Fallbeispiele schildern die Praxis. Im dritten Teil lernen Sie Inhalts- und Prozessmodelle anwenden. Zum theoretischen Fundament der Ergotherapie gehören beispielsweise das - Canadian Model of Occupational Performance and Engagement, CMOP-E - Model of Human Occupation, MOHO - Kawa-Modell - Person-Environment-Occupation-Performance Modell, PEOP - Occupational Therapy Practice Framework, OTPF Im vierten Abschnitt lernen Sie Betätigungsanalysen und Assessments kennen, das Professional Reasoning sowie Aspekte und Ziele der ergotherapeutischen Forschung. Die stetig wachsende Forschung in der Ergotherapie verändert die Grundlagen des Berufs bis in die tägliche Praxis. Dieses Buch leistet einen wertvollen Beitrag zur Professionalisierung und ist wertvoll für lernende, lehrende, praktizierende und forschende Ergotherapeuten. , Scheibenpflege & Regenabweiser > Autopflege & Aufbereitung , Erscheinungsjahr: 201905, Produktform: Leinen, Redaktion: Le Granse, Mieke~Kinébanian, Astrid~Hartingsveldt, Margo van, Seitenzahl/Blattzahl: 644, Keyword: Assessments; Betätigungsanalyse; Betätigungsorientiert; CMOP-E; Ergotherapie; Kawa-Modell; MOHO; Model of Human Occupation; OTPF; PEOP; Professional Reasoning; Professionelles Reasoning; Prozessmodelle; klientenzentriert, Fachschema: Ergotherapie - Beschäftigungstherapie, Bildungszweck: für die Berufsbildung~Lehrbuch, Skript, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Ergotherapie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Verlag: Thieme, Länge: 278, Breite: 207, Höhe: 35, Gewicht: 1930, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,100,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.